外观
创建 API 密钥
本文说明如何在控制台创建一把供程序使用的 API 密钥。创建前先为密钥确定用途,例如“本地测试”或“生产网站”,便于以后管理。
操作步骤
- 登录控制台后,在侧边栏打开“API Keys”。
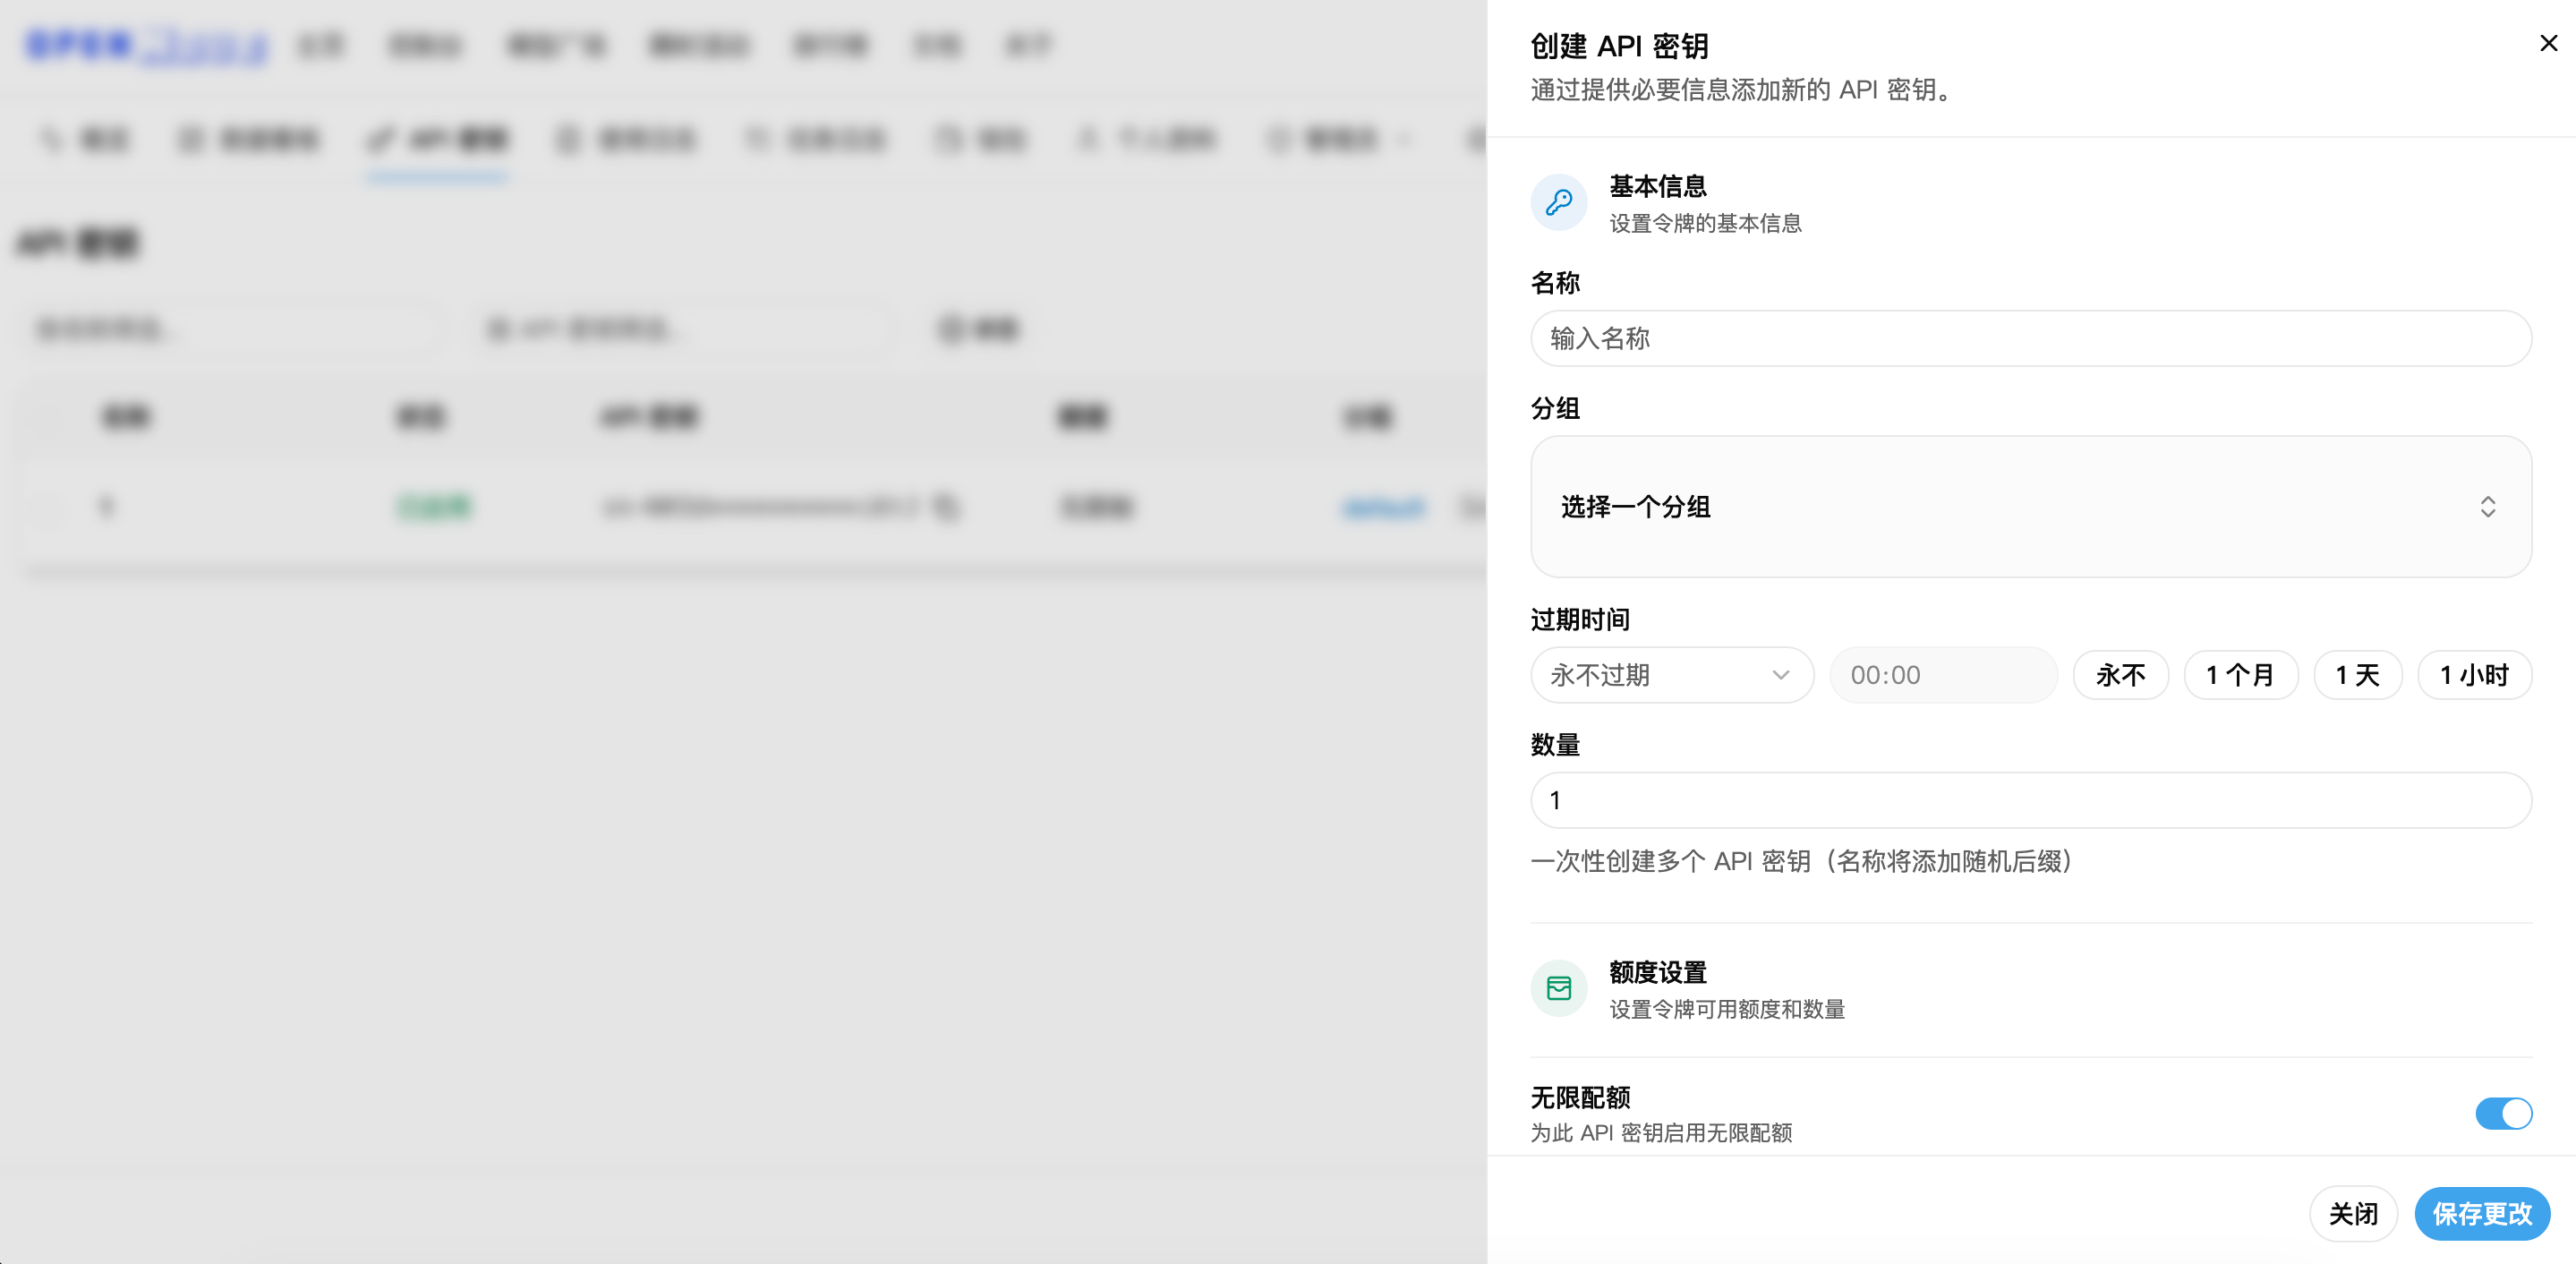
- 点击“Create API Key”。
- 填写密钥名称,并按需要设置使用限制。
- 确认创建后,复制完整 API 密钥。
- 将密钥保存到程序的安全配置中,再关闭展示窗口。
- 使用第一次 API 调用验证密钥可用。
创建时如何选择限制
- 只是临时体验:设置较短的过期时间,使用完成后删除。
- 本地开发:可以先不设置 IP 限制,但应设置较低额度并单独命名。
- 固定服务器:建议设置允许的 IP 地址,并只开放程序需要的模型。
- 多个程序:每个程序单独创建密钥,不要让所有程序共用一把密钥。
密钥只显示一次时怎么办
创建窗口关闭后无法再次查看完整密钥是正常的安全设计。若没有保存完整值,不要尝试从列表中的掩码内容恢复;直接删除或禁用旧密钥,再创建一把新的。
建议的命名方式
| 使用场景 | 示例名称 |
|---|---|
| 个人本地测试 | local-test |
| 网站后端服务 | website-production |
| 某个客户端工具 | codex-laptop |
名称不影响调用能力,只帮助你识别密钥用途。不要在名称中写完整密钥、密码、手机号或邮箱。
关键概念
| 关键词 | 含义和用途 |
|---|---|
| API 密钥 | 程序请求 API 时使用的认证凭证,相当于程序的访问密码。 |
| 完整密钥 | 可直接用于调用 API 的原始字符串,应只保存到安全位置。 |
| 密钥名称 | 仅用于识别用途的备注,不是认证信息。 |
| 额度限制 | 限制这把密钥最多可使用多少 Quota,避免单把密钥造成超额消费。 |
| 模型限制 | 让这把密钥只能调用指定模型,减少误用风险。 |
风险操作
创建后不要把完整密钥放入截图、公开代码仓库或浏览器前端代码。泄露后请直接删除或禁用旧密钥,而不是仅修改名称。
保存到程序中的推荐方式
不要把密钥直接写进源代码。常见做法是保存为环境变量,例如:
bash
export OPENNAVE_API_KEY="YOUR_API_KEY"不同操作系统和客户端的环境变量写法可能不同;保存后仍要避免把终端历史、构建日志或错误日志公开。