外观
保护和撤销 API 密钥
API 密钥一旦泄露,其他人可能在你的账户额度内调用服务。本文说明日常保护方法,以及怀疑泄露时应立即执行的操作。
日常保护
- 每个程序或设备使用单独的 API 密钥。
- 将密钥放入服务端环境变量、受保护的配置文件或密钥管理服务。
- 不要将密钥写入网页前端、公开仓库、截图、日志或聊天消息。
- 为长期运行的密钥设置合理的额度、模型或 IP 限制。
- 定期检查密钥使用情况和使用记录。
怀疑泄露时
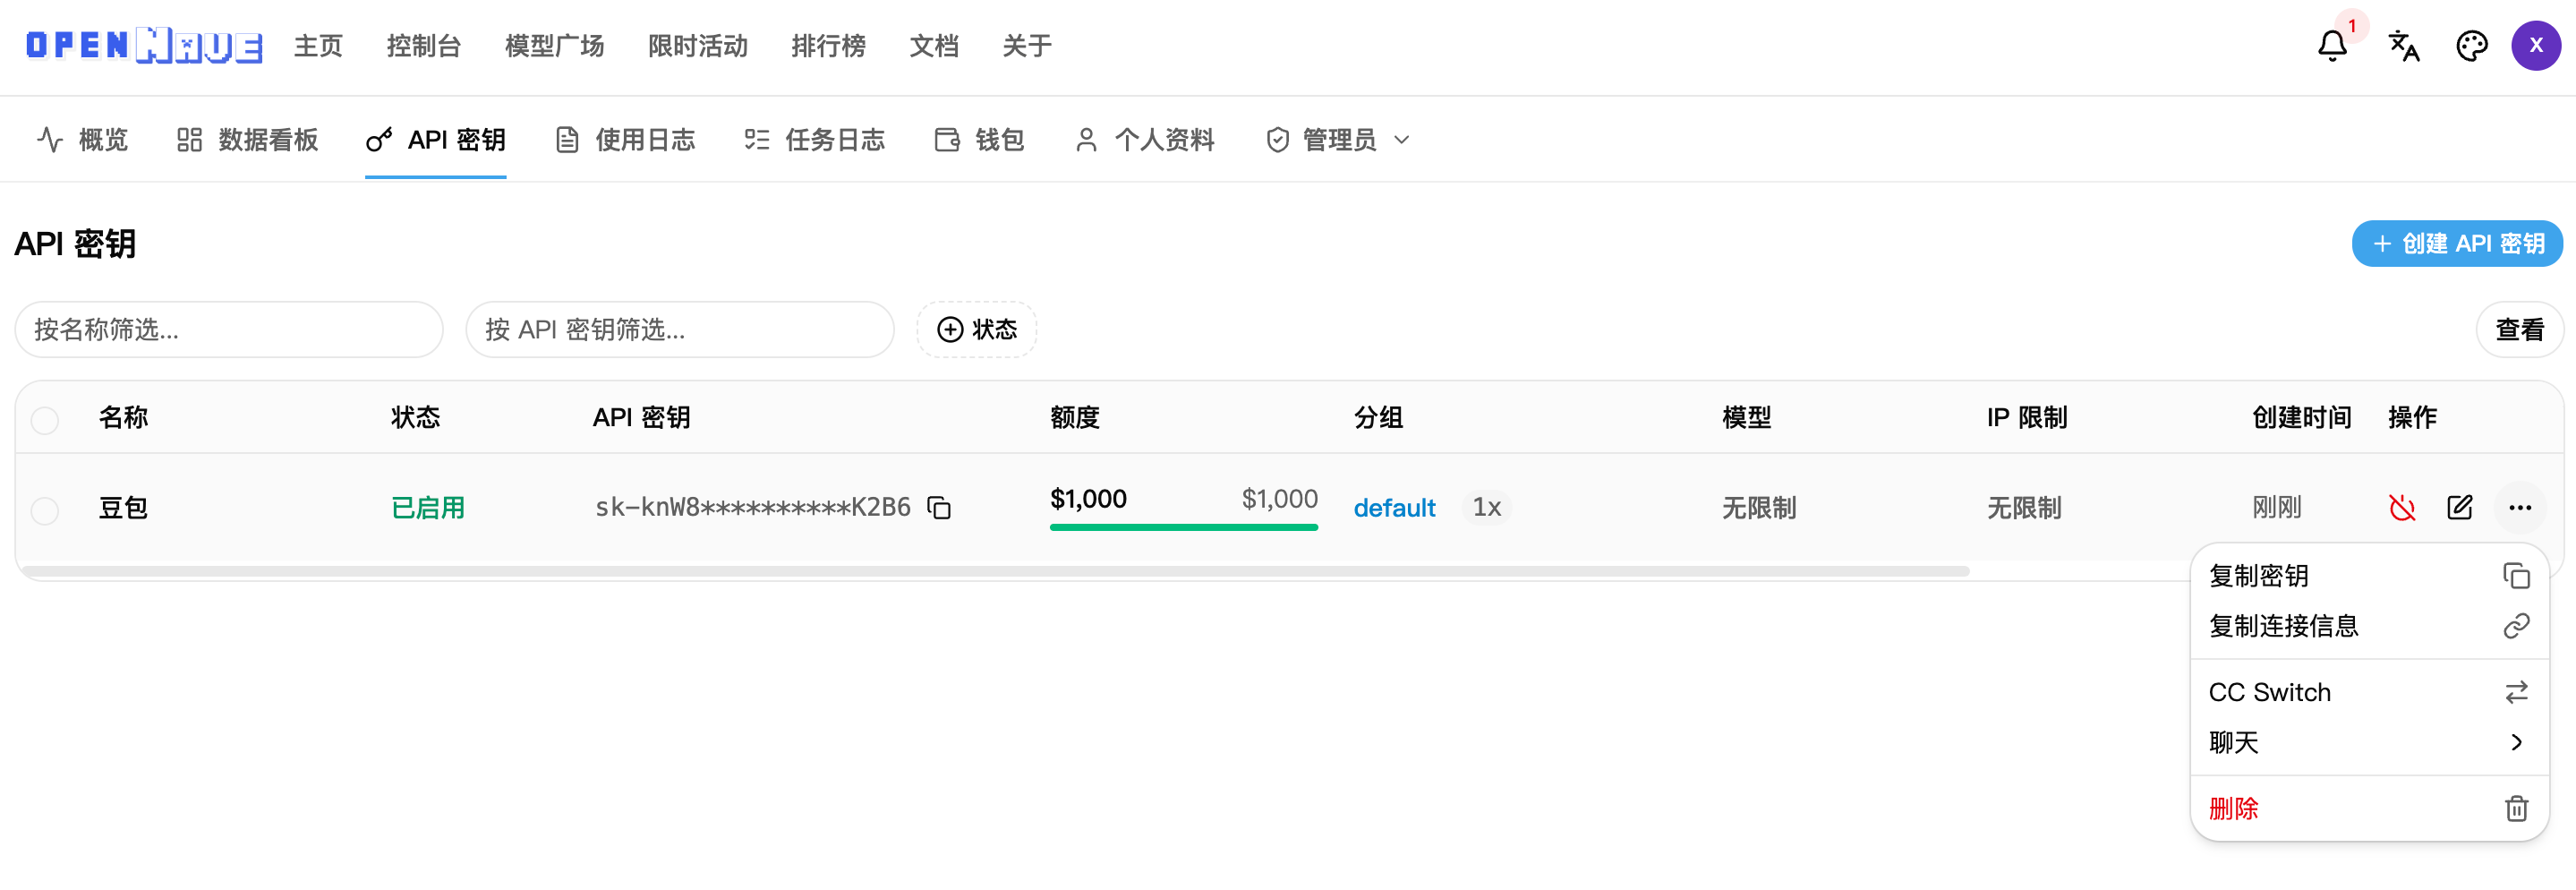
- 立即在“API Keys”中禁用或删除可疑密钥。
- 创建新密钥,并更新所有使用旧密钥的程序配置。
- 在使用记录中检查异常时间、模型、请求 ID 和消费。
- 如发现异常消费,保留相关信息后联系站点支持人员。
可能泄露的位置
- GitHub、Gitee 或其他公开代码仓库。
- 浏览器前端 JavaScript、网页源代码或公开接口响应。
- 截图、录屏、聊天记录、工单和问题反馈。
- CI/CD 构建日志、命令行历史和错误日志。
- 共享电脑、共享密码管理器或未加密的配置文件。
关键概念
| 关键词 | 含义和用途 |
|---|---|
| 禁用 | 暂时停止密钥调用,适合需要检查程序配置时使用。 |
| 删除 | 永久移除密钥,删除后旧程序必须改用新密钥。 |
| 密钥轮换 | 创建新密钥、更新程序、确认成功后废弃旧密钥的标准安全流程。 |
| 请求 ID | 能帮助支持人员定位可疑 API 调用的唯一编号。 |
风险操作
不要等待“确认泄露”后才处理。只要密钥出现在公开位置,就应视为已经泄露并进行轮换。
轮换后的检查
- 用新密钥完成一次最小测试请求。
- 更新所有服务端、脚本和客户端配置。
- 检查旧密钥是否仍有调用记录;确认没有程序继续使用旧密钥后再删除。
- 删除旧密钥后,再检查一次使用日志。